Veille Technologique sur l'Authentification sans Mot de Passe
Analyse des technologies d'authentification sans mot de passe -fevrier 2026
Méthodologie de Veille
Pour réaliser cette veille technologique sur l'authentification sans mot de passe, j'ai utilisé deux méthodes complémentaires :
- Feedly : Agrégateur de flux RSS permettant de suivre l'actualité en cybersécurité et en gestion des identités. Il me permet de centraliser les articles récents sur les passkeys, le MFA avancé et les nouvelles solutions d'authentification.
- Newsletters spécialisées : Je reçois régulièrement par email des newsletters provenant de sites et d'acteurs du domaine (Security Boulevard, Yubico, éditeurs de solutions de sécurité, etc.), ce qui me permet de rester informé des dernières innovations et annonces.
Une capture d'écran de Feedly est présentée ci-dessous pour illustrer l'organisation de ma veille.
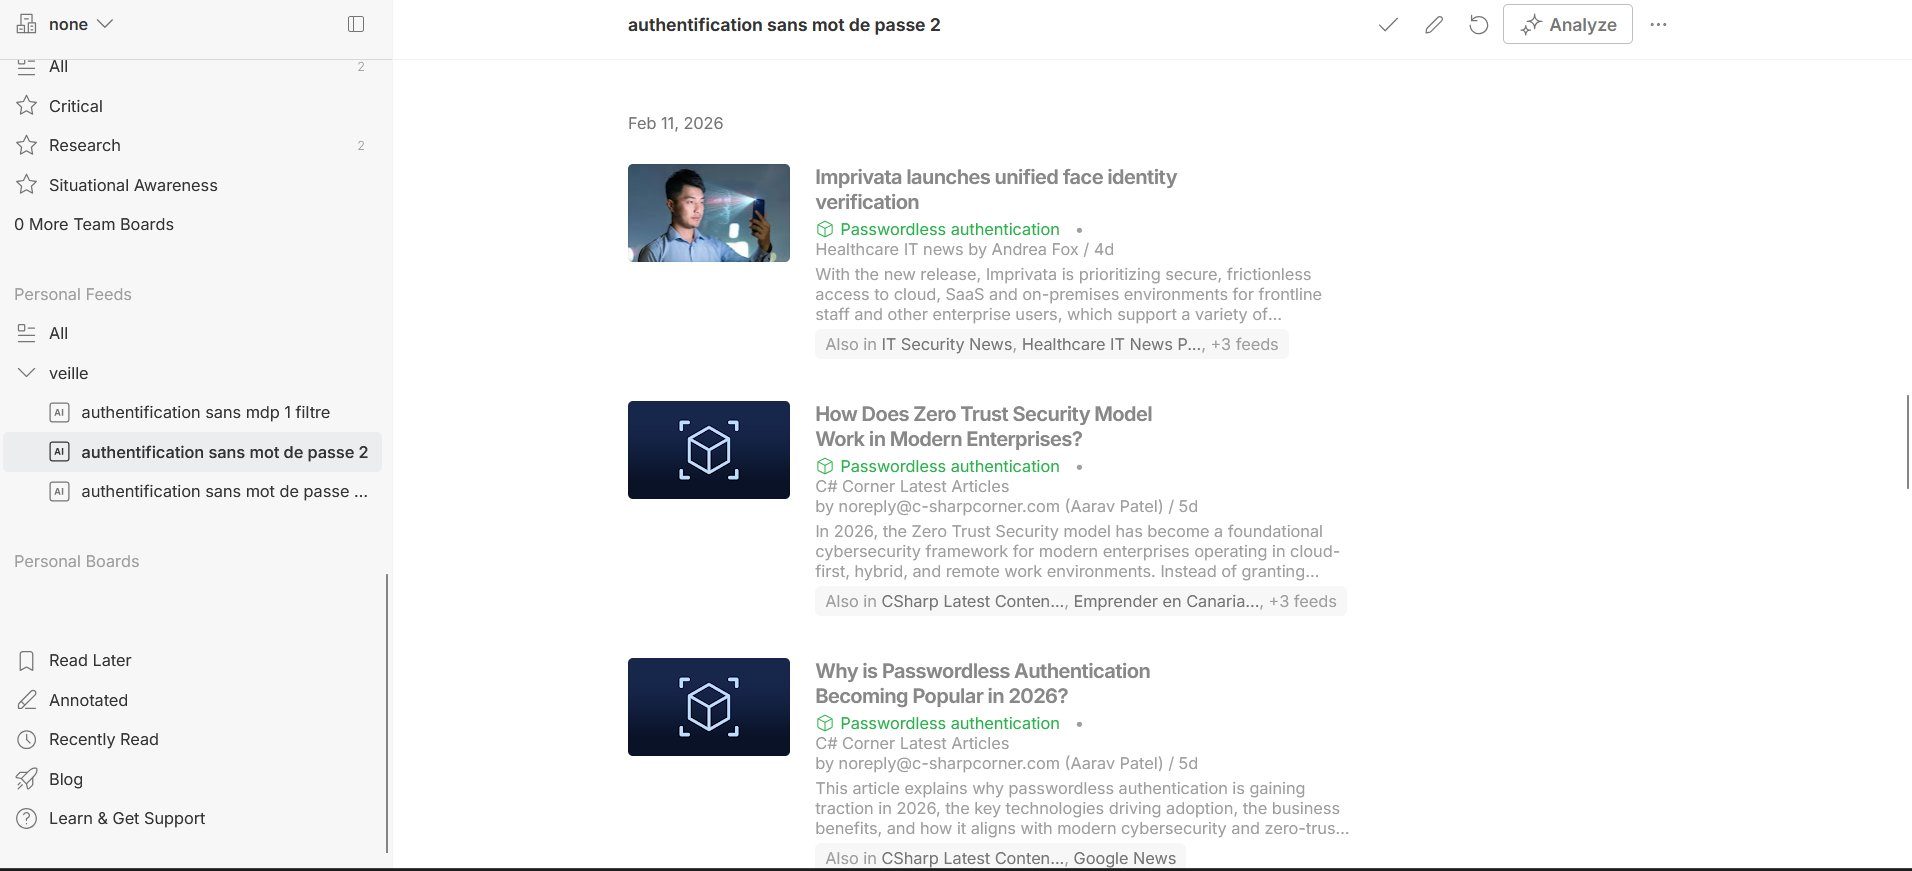
Tableau Récapitulatif des Technologies et Acteurs
| Date | Technologie / Acteur | Information Clé | Impact | Source |
|---|---|---|---|---|
| Avril 2025 | CNIL (France) | Recommandation sur l'authentification multifacteur conforme au RGPD, couvrant les trois facteurs (connaissance, possession, inhérence) | Cadre juridique clair pour les organisations françaises et européennes adoptant le MFA | Lien |
| 2025 | FIDO Alliance | Standard FIDO2/WebAuthn basé sur cryptographie asymétrique, développé avec W3C, Apple et Microsoft | Protection native contre phishing, standard industriel multi-plateforme pour les passkeys | Lien |
| Mai 2019 | Okta | Étude sur 4 013 travailleurs (UK, FR, NL) : 10 mots de passe en moyenne, 3 oubliés/mois, 81% des violations dues aux mots de passe faibles | Démontre le besoin urgent de solutions passwordless pour réduire stress, coûts (3,86M$/violation) et améliorer productivité | Lien |
| Mai 2023 | Déploiement massif des passkeys sur Android, Chrome et comptes Google avec biométrie ou PIN local | Adoption massive (milliards d'utilisateurs), réduction de 50% du temps de connexion (exemple KAYAK) | Lien | |
| Juin 2025 | ENISA | Guide technique de 170 pages sur la gestion des risques cybersécurité (directive NIS2), promotion du MFA basé sur clés cryptographiques | Oriente les politiques européennes, analyse de 4 875 incidents, alignement ISO 27001 / NIST | Lien |
| Février 2026 | Yubico - YubiKey 5 CCN | Première clé matérielle certifiée 'ENS Alta' (plus haute certification espagnole), firmware 5.7.4, capacité 100 passkeys + 24 certificats PIV | Conformité NIS2 et ENS, facilite achats publics en Espagne, défense contre menaces IA | Lien |
| Février 2026 | Imprivata EAM | Plateforme unifiée avec reconnaissance faciale (masques, lunettes), passkeys FIDO2, intégration Epic. 85% des IT santé jugent le passwordless critique, 7% l'ont adopté | Réduit erreurs d'identification patient (24% de doublons), améliore sécurité et efficacité clinique | Lien |
| Février 2026 | Security Token Service (STS) | Infrastructure critique pour SSO d'entreprise, émission/validation de tokens (SAML, JWT), support passkeys et identité fédérée | Essentiel pour authentification passwordless à l'échelle (grandes entreprises : 200+ apps en moyenne) | Lien |
Analyse Détaillée des Sources
1. CNIL - Recommandations sur l'Authentification Multifacteur (Avril 2025)
Source : CNIL
La CNIL a publié une recommandation complète pour accompagner les utilisateurs et fournisseurs de solutions MFA dans la conformité au RGPD. Ce document établit un cadre juridique et technique pour l'utilisation de l'authentification multifacteur, soulignant l'importance d'une sécurité en profondeur face à l'augmentation des menaces cyber.
Points clés :
- Encadrement des trois facteurs d'authentification : connaissance (mot de passe), possession (téléphone, clé), inhérence (biométrie)
- Recommandations sur la minimisation des données collectées et les durées de conservation
- Guidance sur l'utilisation du facteur d'inhérence (biométrie) et l'envoi de codes par SMS
- Importance de l'intégration de la protection de la vie privée dès la conception (Privacy by Design)
Impact : Fournit un cadre légal clair pour les organisations françaises et européennes adoptant le MFA.
2. FIDO Alliance - Spécifications FIDO2/WebAuthn
Source : FIDO Alliance
La FIDO Alliance a développé les standards FIDO2 et WebAuthn en collaboration avec le W3C, Apple et Microsoft. Ces spécifications définissent le fonctionnement des passkeys, des identifiants cryptographiques résistants au phishing qui utilisent la cryptographie à clé publique.
Points clés :
- FIDO2 = WebAuthn (API web) + CTAP (protocole client-authentificateur)
- Chaque passkey est unique et lié au domaine du service en ligne
- Les données biométriques restent sur l'appareil de l'utilisateur (jamais transmises)
- Protection native contre le phishing et l'hameçonnage
- Standard ouvert multi-plateforme (Windows, macOS, iOS, Android, ChromeOS)
Impact : Établit le standard industriel pour l'authentification sans mot de passe à l'échelle mondiale.
3. Okta - Rapport sur l'Avenir Sans Mot de Passe
Source : Okta
L'étude d'Okta (4 013 travailleurs au Royaume-Uni, France et Pays-Bas, mai 2019) révèle les défis humains et organisationnels liés aux mots de passe. Selon le rapport Verizon 2018, 81% des violations liées au hacking proviennent de mots de passe faibles, volés ou réutilisés.
Points clés :
- Les utilisateurs doivent retenir 10 mots de passe en moyenne et en oublient 3 par mois
- Les mots de passe causent stress, anxiété et perte de productivité
- Coût moyen d'une violation de données : 3,86 millions de dollars
- Coût moyen par enregistrement volé : 148 dollars
- La biométrie et les passkeys offrent une alternative plus sécurisée et conviviale
Impact : Démontre le besoin urgent de solutions passwordless pour réduire les risques et améliorer l'expérience utilisateur.
4. Google Developers - Documentation Passkeys
Source : Google Developers
Google a déployé les passkeys sur Android et Chrome, puis les a rendus disponibles pour les comptes Google en mai 2023, devenant le premier grand fournisseur à adopter cette technologie à grande échelle.
Points clés :
- Authentification via empreinte digitale, reconnaissance faciale ou code PIN
- Les passkeys sont synchronisés via Google Password Manager
- Réduction de 50% du temps d'inscription/connexion (exemple : KAYAK)
- Support natif dans Chrome et Android avec l'API WebAuthn et Credential Manager
- Adoption par des entreprises majeures : eBay, Uber, WhatsApp
Impact : Accélère l'adoption massive des passkeys avec des milliards d'utilisateurs potentiels.
5. ENISA - Guide de Gestion des Risques Cybersécurité (2025)
Source : ENISA
L'Agence européenne pour la cybersécurité (ENISA) a publié un guide technique de 170 pages pour aider les entités à se conformer à la directive NIS2, incluant des recommandations sur l'authentification forte.
Points clés :
- Guidance non contraignante pour les mesures de gestion des risques cybersécurité
- Promotion de l'authentification multi-facteurs forte basée sur des clés cryptographiques
- Alignement avec ISO/IEC 27001 et le NIST Cybersecurity Framework
- Focus sur les infrastructures critiques (énergie, transport, santé, digital)
- Analyse de 4 875 incidents cyber entre juillet 2024 et juin 2025
Impact : Oriente les politiques de cybersécurité européennes et encourage l'adoption de solutions d'authentification robustes.
6. Yubico - YubiKey 5 CCN Series (Février 2026)
Source : Yubico
Yubico a lancé la YubiKey 5 CCN Series, première clé matérielle de sécurité à obtenir la certification 'ENS Alta' en Espagne, la note de sécurité la plus élevée du catalogue CPSTIC.
Points clés :
- Certification ENS Alta : la plus haute certification de sécurité espagnole
- Plus de 100 000 cyberattaques détectées en Espagne en 2024
- Firmware 5.7.4 avec défense contre les menaces pilotées par l'IA
- Capacité étendue : 100 passkeys et 24 certificats PIV/Smart Card
- Support multi-protocole : FIDO2, PIV, OpenPGP, OTP
- Conformité avec la directive NIS2 et le schéma ENS espagnol
Impact : Facilite l'adoption du MFA matériel dans les secteurs critiques et gouvernementaux européens.
7. Imprivata - Authentification Biométrique dans la Santé (Février 2026)
Source : Healthcare IT News
Imprivata a lancé une solution unifiée de vérification d'identité par reconnaissance faciale intégrée à sa plateforme Enterprise Access Management, spécialement conçue pour le secteur de la santé.
Points clés :
- 85% des responsables IT santé considèrent l'authentification sans mot de passe comme critique
- Seulement 7% ont pleinement adopté le passwordless (2026 State of Passwordless Report)
- Reconnaissance faciale fonctionnant avec masques, lunettes et chapeaux
- Intégration native avec Epic (principal système de dossiers médicaux électroniques)
- Support des passkeys FIDO2 pour les sessions desktop et environnements partagés
- 24% des dossiers médicaux sont des doublons, causant erreurs médicales et violations de confidentialité
Impact : Améliore la sécurité patient et l'efficacité clinique tout en réduisant les erreurs d'identification.
8. Security Boulevard - Security Token Service (Février 2026)
Source : Security Boulevard
Article technique expliquant le rôle des Security Token Services (STS) dans l'architecture d'identité moderne, essentiels pour les implémentations de SSO d'entreprise et CIAM.
Points clés :
- Le STS agit comme courtier de confiance entre applications et fournisseurs d'identité
- Émission, validation et renouvellement de tokens de sécurité (SAML, JWT)
- Support de l'identité fédérée et du Single Sign-On (SSO)
- Intégration avec les passkeys et l'authentification moderne
- Les grandes entreprises utilisent en moyenne plus de 200 applications (Okta 2024)
Impact : Infrastructure critique pour permettre l'authentification sans mot de passe à l'échelle d'entreprise.
Synthèse et Tendances Clés
L'analyse des sources collectées révèle une convergence industrielle vers l'authentification sans mot de passe, portée par trois moteurs principaux :
1. Sécurité Renforcée
Les mots de passe traditionnels sont responsables de 81% des violations liées au hacking. Les passkeys et l'authentification biométrique offrent une protection native contre le phishing et l'hameçonnage grâce à la cryptographie asymétrique. Les données biométriques restent locales sur l'appareil, garantissant la confidentialité des utilisateurs.
2. Amélioration de l'Expérience Utilisateur
Les utilisateurs gèrent en moyenne 10 mots de passe et en oublient 3 par mois, causant stress et perte de productivité. Les passkeys permettent une authentification en un seul tap (biométrie ou PIN), réduisant de 50% le temps de connexion comme démontré par KAYAK. Dans le secteur de la santé, cela se traduit par plus de temps consacré aux soins patients.
3. Conformité Réglementaire
La directive NIS2, le RGPD, et les schémas nationaux (ENS en Espagne) imposent des exigences croissantes en matière d'authentification forte. Les recommandations de la CNIL et d'ENISA fournissent des cadres clairs pour l'adoption conforme de ces technologies. Les certifications comme 'ENS Alta' facilitent les achats publics.
Défis à Surmonter
- Adoption limitée : Seulement 7% des organisations santé ont pleinement déployé le passwordless
- Intégration technique : 54% des organisations utilisent 3+ fournisseurs d'authentification
- Acceptation utilisateur : Nécessité d'éducation sur la confidentialité des données biométriques
- Coexistence : Besoin de supporter simultanément mots de passe et passkeys durant la transition
Perspectives 2026 et Au-delà
L'année 2026 marque un tournant avec l'adoption massive des passkeys par les géants technologiques (Google, Apple, Microsoft) et l'arrivée de solutions certifiées pour les secteurs critiques (YubiKey 5 CCN, Imprivata). L'intelligence artificielle commence à jouer un rôle dans la détection des menaces (analyse comportementale, signaux de risque), tandis que les identités non-humaines (agents IA, IoT) nécessitent de nouvelles approches d'authentification.
Les entreprises doivent développer une stratégie d'authentification hybride, permettant une transition progressive vers le passwordless tout en maintenant la sécurité et l'expérience utilisateur. L'interopérabilité via les standards FIDO2 et l'utilisation de plateformes unifiées comme Imprivata EAM ou les services STS seront déterminantes pour le succès de cette transformation.